Exchange Ekibi, ilk olarak Ağustos ayında ele alınan kritik bir Microsoft Exchange Server güvenlik açığı için yöneticilerden yeni ve “daha iyi” bir yama dağıtmalarını istedi. CVE-2023-21709 olarak izlenen ve Ağustos 2023 Güncellemesi Salı günü uygulanan güvenlik açığı, kimliği doğrulanmamış saldırganların, kullanıcı etkileşimi gerektirmeyen düşük karmaşıklıktaki saldırılarda yama yapılmamış Exchange sunucularındaki ayrıcalıkları yükseltmesine olanak tanıyor. Microsoft, “Ağ tabanlı bir saldırıda, bir saldırgan, kullanıcı hesap parolalarını o kullanıcı olarak oturum açmak için kaba kuvvetle kullanabilir. Microsoft, bir saldırganın kaba kuvvetle kullanılması daha zor olan güçlü parolaların kullanımını teşvik eder” diye açıkladı.
Microsoft, güvenlik açığını gidermek için güvenlik güncellemeleri yayınladı, ancak Exchange yöneticilerine, sunucularının CVE-2023-21709 kullanılarak yapılan saldırılara karşı korunmasını sağlamak için güvenlik açığı bulunan Windows IIS Token Cache modülünü manuel olarak kaldırmaları veya bu PowerShell betiğini kullanmaları gerektiği konusunda da bilgi verdi.
Microsoft, bu ayın Salı Güncellemesi kapsamında, CVE-2023-21709 hatasını tamamen gideren ve herhangi bir ek adım gerektirmeyen yeni bir güvenlik güncellemesi (CVE-2023-36434) yayımladı. Exchange Ekibi, “Ağustos 2023 Güncellemeleri sırasında, CVE-2023-21709’u ele almanın bir yolu olarak manuel veya komut dosyası içeren bir çözüm kullanmayı ve IIS Token Cache modülünü devre dışı bırakmayı önerdik” dedi. “Bugün, Windows ekibi bu güvenlik açığının temel nedenini ele alan IIS düzeltmesini biçiminde CVE-2023-36434 düzeltmesini yayımladı. IIS düzeltmesini yüklemenizi ve ardından Exchange sunucularınızda Token Cache modülünü yeniden etkinleştirebilmenizi öneririz.”
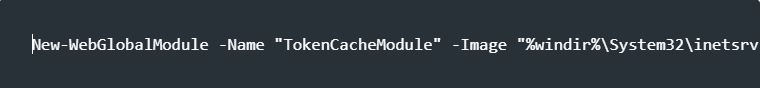
Yöneticilerden güvenlik açığı bulunan IIS modülünü yeniden etkinleştirmeleri istendi. Ağustos ayında ayrıcalık yükseltme hatasını tam olarak gidermek için Windows IIS Token Cache modülünü zaten kaldırdıysanız, bugünkü güvenlik güncellemelerini yüklemeniz ve bu betiği kullanarak veya aşağıdaki komutu yükseltilmiş bir yetkilendirilmiş PowerShell isteminden çalıştırarak IIS modülünü yeniden etkinleştirmeniz gerekecektir.
Ağustos ayındaki CVE-2023-21709 güvenlik güncellemesini henüz uygulamamış olan yöneticilere, Windows Server Ekim 2023 güvenlik güncellemelerini yüklemeleri önerilmektedir. Microsoft, “Yeni önerimizi yansıtacak şekilde, ilgili tüm Ağustos 2023 belge sayfaları ve komut dosyalarının yanı sıra Sağlık Denetleyici’nde de güncellemeler yapıyoruz” şeklinde ekledi. Ekim 2023 Salı günü güvenlik güncellemeleri, 12’si kritik olarak sınıflandırılan ve üçü aktif olarak saldırılar için kullanılan sıfır gün güvenlik açığı olarak etiketlenen 104 hatayı düzeltti.